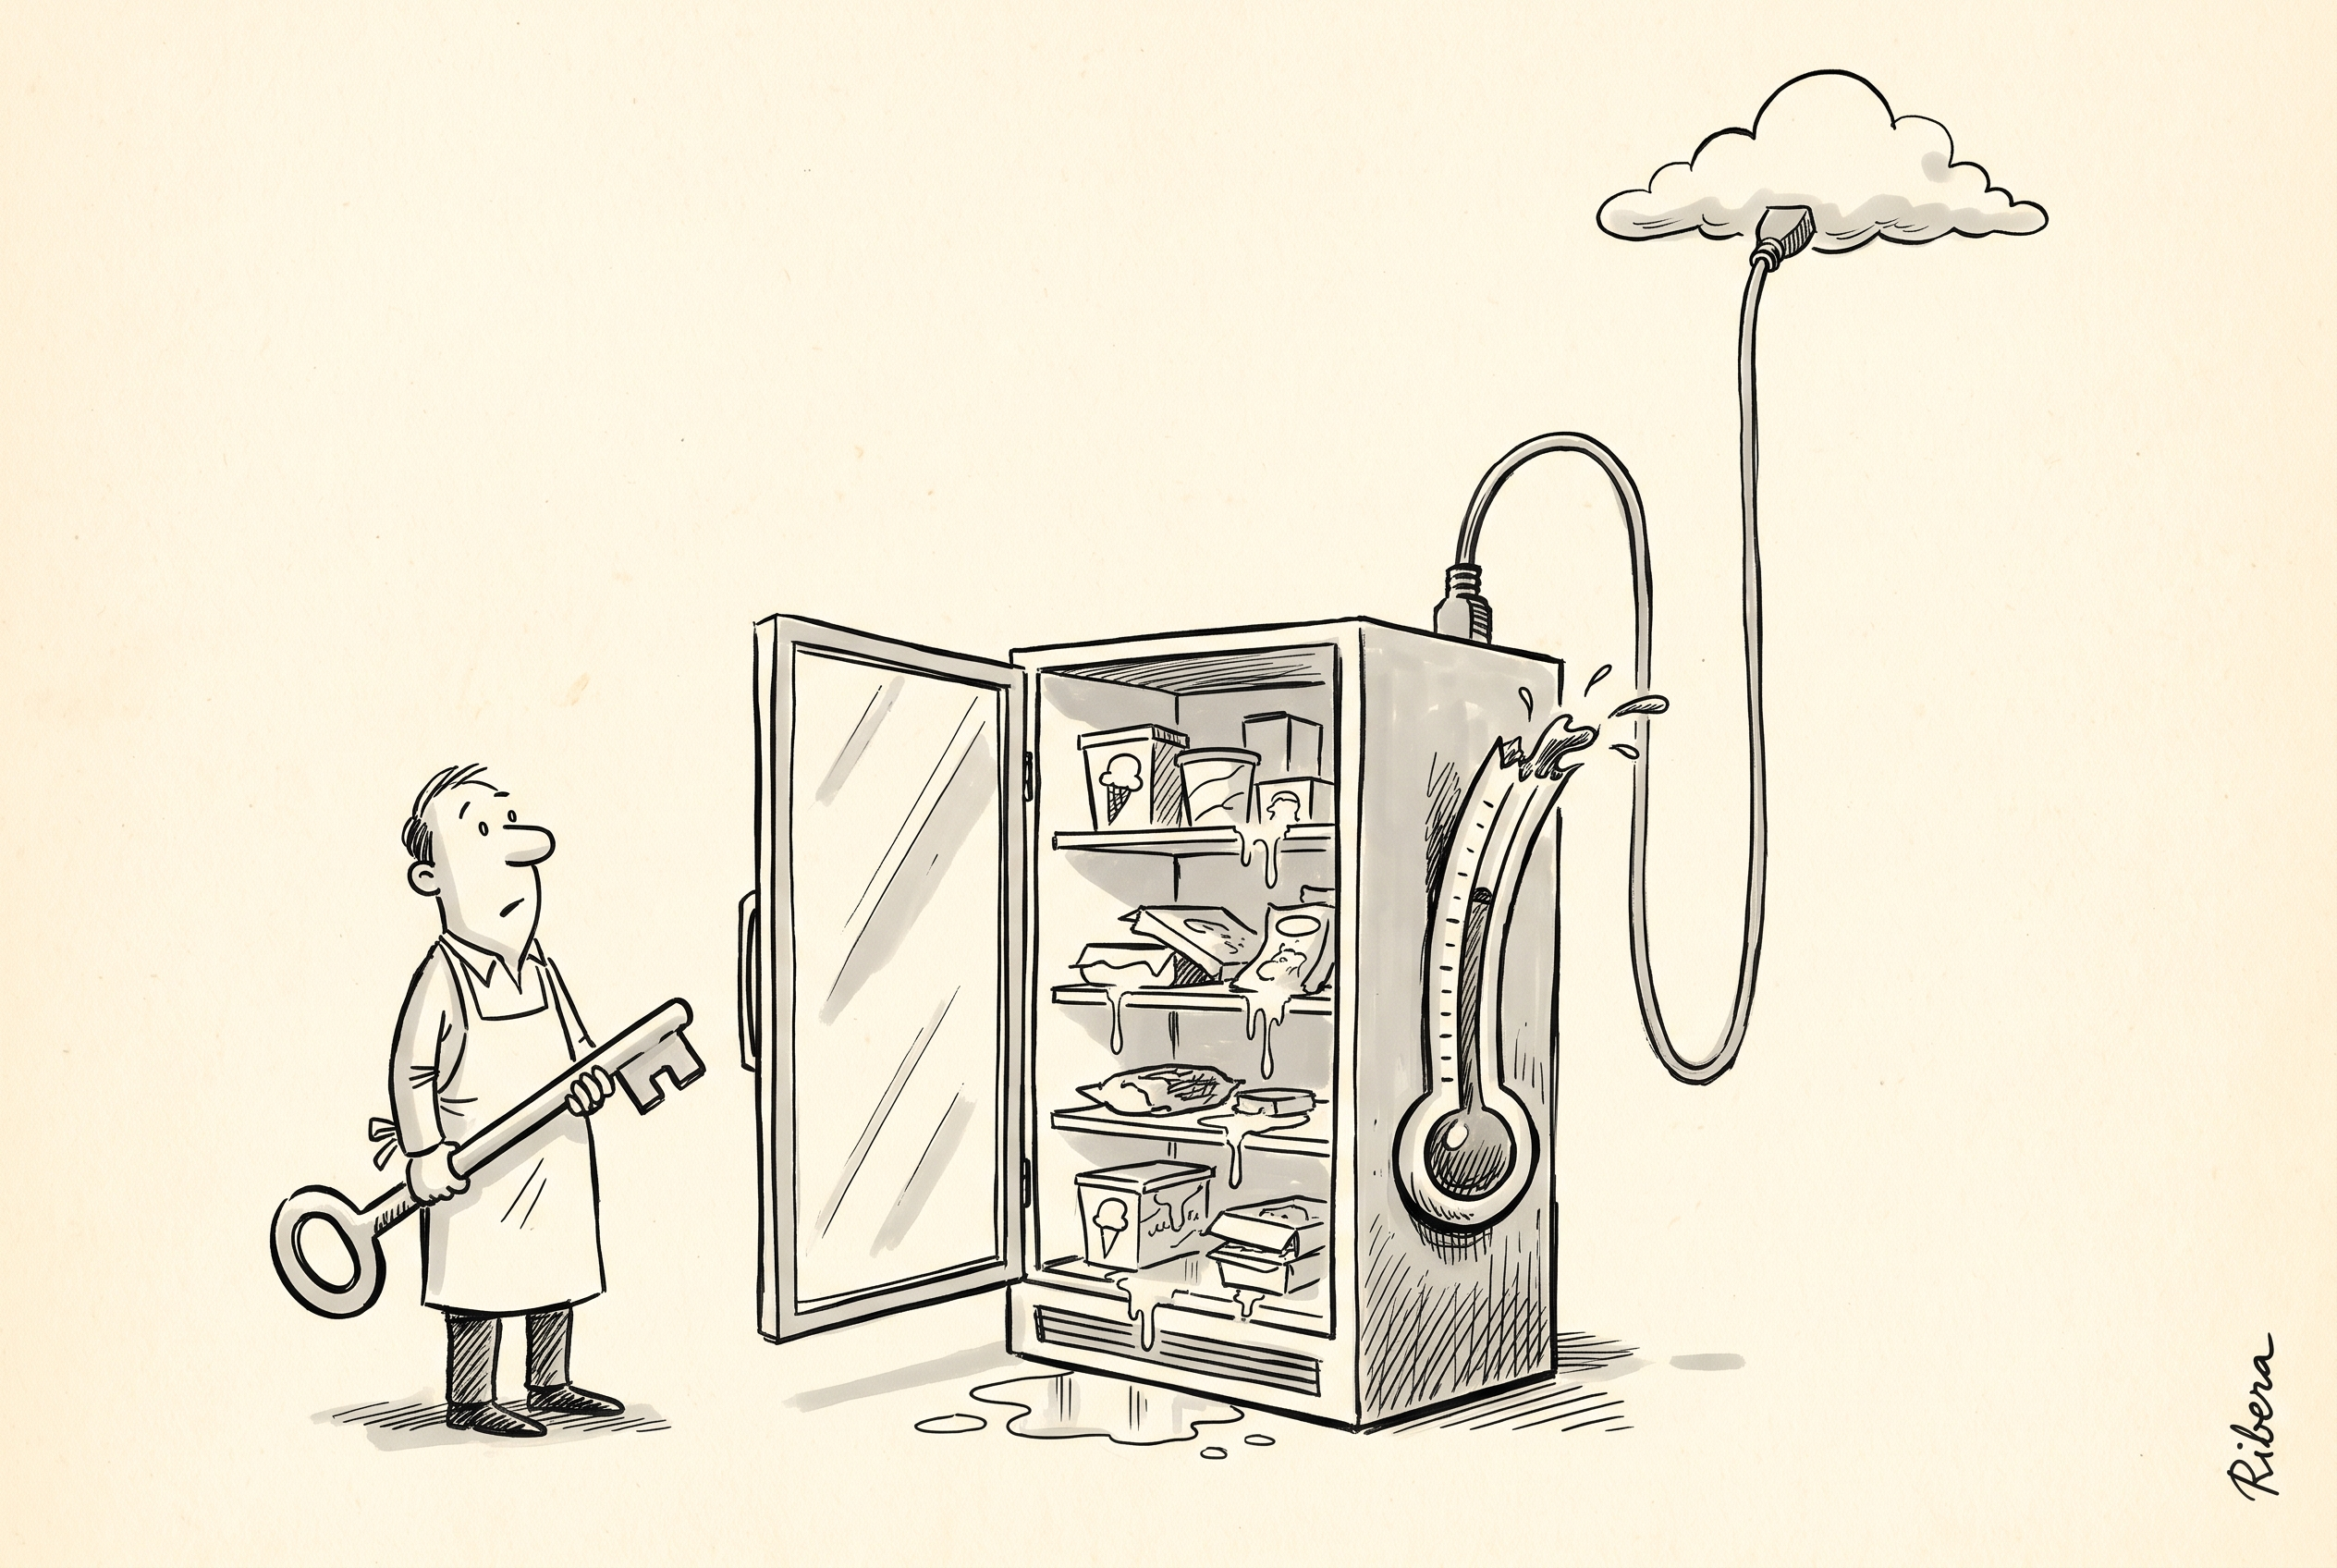
Durante décadas, la seguridad de un supermercado consistía en cerrar la persiana y poner una alarma. Hoy hay que añadir algo menos visible: la pequeña caja que regula la temperatura de las cámaras y que, en muchos casos, está conectada a internet para que el técnico la revise sin desplazarse. En las últimas cuatro semanas, esa comodidad se ha convertido en una puerta abierta.
En la noche del 11 al 12 de octubre, alguien activó a distancia el ciclo de descongelación de los frigoríficos de cientos de supermercados franceses. Según AFP, solo en Intermarché y Netto hubo al menos 300 tiendas afectadas, además de 80 de Carrefour y unas 30 de Monoprix. Escudo Digital cuenta que algunas cámaras llegaron a 50 grados durante casi seis horas. Hubo que tirar carne, pescado, lácteos y congelados.
El 2 de noviembre se repitió a mayor escala geográfica. EFE recoge unas 40 tiendas Delhaize y 15 Carrefour afectadas en Bélgica, 13 supermercados en Irlanda y 17 empresas en Países Bajos, casi todas carnicerías y pequeños comercios. Coop confirmó seis tiendas en Suecia y en Estonia hubo cámaras que también llegaron a 50 grados. Esta semana, el Servicio Francés de Sangre confirmó un ataque contra el sistema que controla sus cámaras refrigeradas, aunque los productos sanguíneos no se vieron afectados.
Nadie ha reivindicado los ataques, y ninguna autoridad los ha atribuido públicamente a un actor concreto. El Kremlin ha calificado de «absurdas» las acusaciones que apuntan a Rusia. La Comisión Europea ha dicho que «no son incidentes aislados» y deja la investigación a cada país. No hace falta resolver esa cuestión para extraer la lección práctica. Un analista de SentinelOne citado por Reuters señala que la ausencia de peticiones de dinero apunta a un sabotaje y que el comercio minorista es un blanco fácil por la cantidad de controladores que tiene expuestos.
Lo más incómodo es cómo se entró. Según Escudo Digital, la agencia francesa de ciberseguridad explicó que los atacantes accedieron por controladores de supervisión remota de un mismo fabricante, Danfoss, y que algunos funcionaban con software sin soporte desde 2021. No hizo falta un virus sofisticado: bastaron órdenes de mantenimiento válidas. En Países Bajos, el propio fabricante reconoció que los equipos usaban contraseñas predeterminadas y estaban conectados a redes mal protegidas, y que había avisado a sus clientes a mediados de octubre. A AFP le dijo que la mayoría de las unidades atacadas eran productos antiguos al final de su vida útil, sin actualizaciones de seguridad.
España no aparece en la lista. Carrefour España y Auchan, propietaria de Alcampo, aseguraron en octubre que sus tiendas españolas no se vieron afectadas. Es una buena noticia, y también una tentación peligrosa: la de pensar que esto es un problema de otros. Nadie ha dicho qué controladores funcionan en las tiendas españolas ni cuántos tienen el software sin soporte, y esa es precisamente la pregunta que conviene hacerse ahora.
El mejor argumento para no hacer nada tiene su lógica. Un supermercado no es una central eléctrica. Si falla una cámara, se pierde mercancía, no vidas, y el seguro paga. Obligar a miles de comercios, muchos pequeños, a auditar su refrigeración sería una carga desproporcionada por un riesgo que aquí no se ha materializado. Que cada empresa decida.
No me convence, por tres razones. La primera, que ya no hablamos de un yogur caducado: el mismo tipo de ataque ha llegado a las cámaras de un banco de sangre. La segunda, que el daño no se mide en una tienda, sino en cientos a la vez y en la misma noche, que es justo lo que convierte un fallo comercial en un problema de suministro. Y la tercera, que lo que hay que hacer es barato: cambiar las contraseñas de fábrica, sacar de internet lo que no necesita estar conectado y sustituir los equipos que ya no reciben parches.
Por eso pido tres cosas concretas. Que las autoridades de ciberseguridad publiquen una alerta clara para el sector de la alimentación, con los modelos afectados y las medidas mínimas. Que las grandes cadenas y los fabricantes digan qué parte de su parque en España funciona con equipos sin soporte y en qué plazo lo cambiarán. Y que la refrigeración de alimentos y de productos sanitarios se trate como lo que es, una pieza de la infraestructura crítica, con la obligación de tener un plan para funcionar en manual cuando la red falle.
El comisario europeo de Agricultura lo llamó «un intento deliberado de perturbar nuestra cadena de suministro alimentario». Si es deliberado, lo prudente es no esperar a que llegue aquí para cerrar la puerta. Lo que hoy cuesta poco mañana puede costar una noche entera de cámaras abiertas.
Esta noticia se sostiene por sus propios hechos. The Post Apocalyptic no establece relación con otros incidentes salvo que las fuentes la demuestren.
Fuentes
- Ciberataque en Francia contra supermercados
- El ciberataque a los refrigeradores de supermercados franceses también podría afectar a España
- Alerta en Europa: nuevos ciberataques alteran la refrigeración en comercios
- Otro ciberataque golpea supermercados de varios países europeos
- Un ciberataque afecta a los frigoríficos de supermercados de varios países de Europa
- Rusia tilda de "absurdas" las acusaciones de un supuesto papel en ciberataques a sistemas de refrigeración
Historial público
- — Publicada (aprobación editorial)